[ad_1]
O Fleury Medicina e Saúde é uma das vítimas recentes do ransomware REvil (ou Sodinokibi). O grupo por trás da ação ameaça divulgar documentos confidenciais se o pagamento do resgate não for feito. Para pressionar ainda mais a companhia, os invasores divulgaram alguns dados, incluindo documentos de clientes.

Site do Fleury mostra aviso de sistemas indisponíveis (captura de tela: Emerson Alecrim/Tecnoblog)
Os dados foram liberados em um blog na dark web. A divulgação de amostras é uma prática comum entre grupos de ransomware. O objetivo é provar que documentos sigilosos foram realmente coletados e, com isso, pressionar a vítima a fazer o pagamento do resgate o quanto antes.
Na mesma página, os invasores afirmam que obtiveram 450 GB de dados do Grupo Fleury que incluem registros de transações bancárias, informações médicas sensíveis, resultados de exames, além de listas de email e telefone.
A amostra indica que a quantidade de dados obtida pelos hackers é realmente variada. O vazamento contém guias de encaminhamento para exames, cópias de RG e cartão do SUS, faturas e tabelas com informações financeiras.
Os invasores informam que, se o resgaste não for pago em até três dias, os dados capturados serão compartilhados ou vendidos. A página não tem data de publicação, mas o RSS associado a ela indica que a postagem foi feita nesta sexta-feira (25). O prazo passaria a valer a partir de hoje, portanto.

Guia de exame vazado; o Instituto de Radiologia de Natal pertence ao Fleury (imagem: reprodução)
REvil teria pedido resgate de US$ 5 milhões
Nas notas liberadas até o momento, o Grupo Fleury não confirmou ter sido alvo de um ransomware. Entretanto, o site BleepingComputer relata ter recebido de fontes especializadas em segurança digital a informação de que a companhia foi vítima de um ransomware do REvil.
Os hackers teriam exigido o pagamento de um resgate equivalente a US$ 5 milhões para descriptografar os sistemas afetados e não vazar dados da empresa.
Não ficou claro se o Fleury tem negociado com os invasores. Na nota pública mais recente, liberada na quinta-feira (24), o grupo informou apenas que conta “com a atuação de empresas de referência em tecnologia, segurança da informação, bem como de quality assurance” para restabelecer seus sistemas.
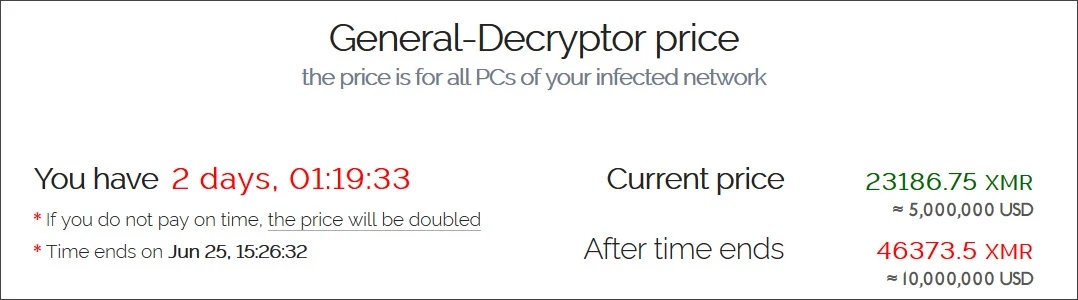
Suposto pedido de resgate de US$ 5 milhões (imagem: BleepingComputer)
Pacientes têm dificuldades para acessar exames
O ataque ao Fleury foi detectado na terça-feira (22). Desde então, clientes da instituição enfrentam dificuldades para acessar resultados de exames. Pacientes que se queixam do problema têm sido orientados a solicitar resultados por meio de um cadastro na ouvidoria da empresa, procedimento que vem sendo feito por meio do Instagram Direct.
Muitos clientes relatam, porém, que não conseguem obter retorno da companhia após o envio dos dados para cadastro na ouvidoria. As principais queixas envolvem falta de acesso a resultados de exames para detecção de COVID-19.
Com mais de 220 unidades de atendimento, o Grupo Fleury é uma das maiores redes de medicina diagnóstica do Brasil.
O Tecnoblog pediu um posicionamento à companhia sobre o problema. O texto será atualizado se obtivermos retorno.
[ad_2]
Fonte Notícia